Cómo recuperar una contraseña de administrador IAMMETER olvidada
Si olvidó el usuario o la contraseña de administrador de la interfaz web local de su medidor IAMMETER, no necesita las credenciales antiguas. La recuperación firmada verifica su autorización sobre el dispositivo, desactiva Admin Security y borra las credenciales locales olvidadas.
Use este procedimiento solo para credenciales olvidadas. Si aún las conoce, cámbielas o desactive la protección desde Security. Consulte la guía de Local Admin Security para la configuración completa.
En esta página
- Cómo funciona la recuperación
- Antes de empezar
- Paso 1: generar un payload de un solo uso
- Paso 2: obtener la respuesta firmada
- Paso 3: enviar el payload y la firma
También puedes enviar la misma solicitud de recuperación desde la página IAMMETER WEM API Test - Admin Security Public. Abre la operación POST /api/admin/recovery, usa el mismo JSON de recuperación y envíalo desde un navegador que pueda acceder a la dirección IP local del dispositivo. La solicitud de Swagger se envía directamente al dispositivo y no pasa por IAMMETER Cloud.
- Solución de problemas
- Por qué se usa un desafío firmado de un solo uso
- Documentación de seguridad relacionada
Cómo funciona la recuperación
- El medidor genera un payload único específico del dispositivo.
- IAMMETER Contributor comprueba que su cuenta puede gestionar el SN y firma exactamente ese payload.
- El dispositivo verifica la firma Ed25519, borra las credenciales y desactiva Admin Security.
No se borran los datos de energía, el Wi-Fi ni la configuración. Después podrá definir nuevas credenciales.
Antes de empezar
Necesita acceso local al medidor, su IP, una cuenta IAMMETER autorizada para el SN y un navegador que pueda abrir la interfaz local. curl solo es necesario para el método manual.
Abra
http://<device-ip>/api/admin/status
y compruebe "recoverySupported":1. Si no aparece, instale firmware compatible o contacte con soporte.
El desafío contiene un nonce de un solo uso. Mantenga el dispositivo encendido y no solicite otro desafío antes de terminar; una nueva solicitud o un reinicio invalida el payload anterior.
Paso 1: generar un payload de recuperación de un solo uso
Abra
http://<device-ip>/api/admin/recovery_challenge
o ejecute:
curl "http://<device-ip>/api/admin/recovery_challenge"
Respuesta de ejemplo:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Copie todo payload sin cambiar caracteres, separadores, mayúsculas, SN, MAC ni nonce.
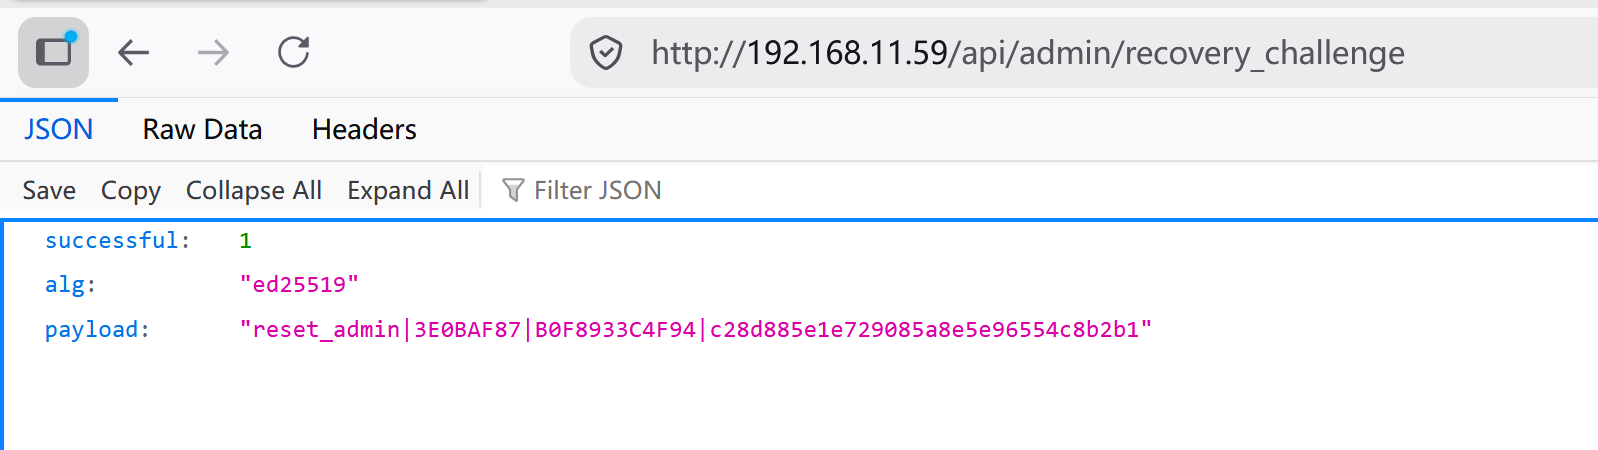
No recargue la página ni vuelva a llamar al endpoint: cada solicitud invalida inmediatamente el desafío anterior.
Paso 2: obtener la respuesta firmada
Inicie sesión en IAMMETER Admin Recovery, pegue el payload y envíelo. Tras verificar la asociación del SN con su cuenta, el servicio devuelve una firma Ed25519 para ese payload exacto.
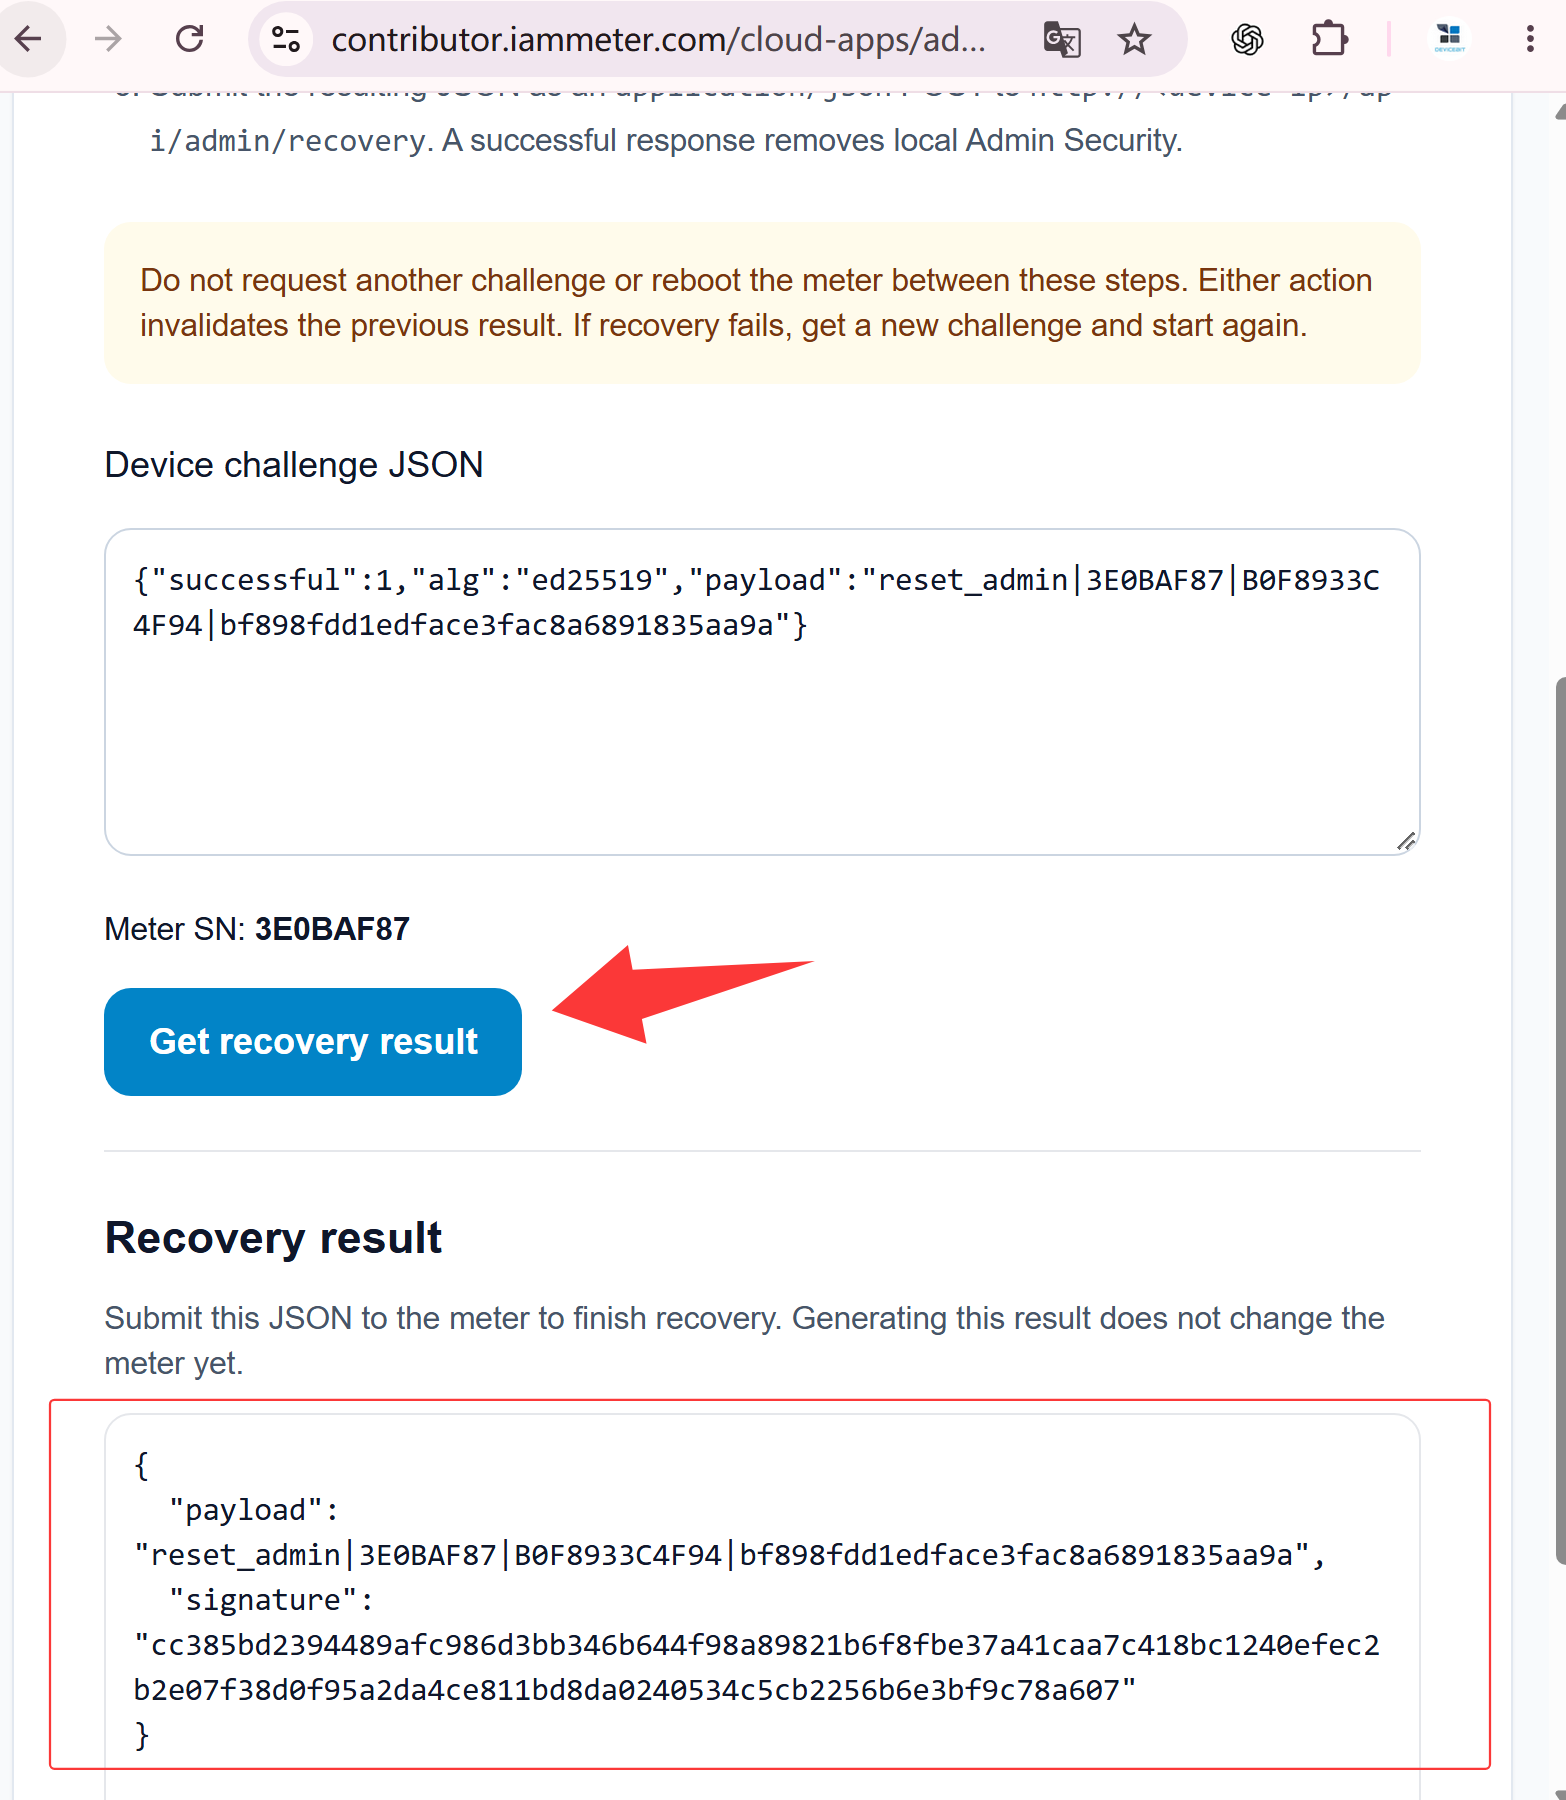
Para usar curl, copie exactamente la firma. Si el navegador puede acceder al dispositivo local, continúe directamente en la página Contributor.
Paso 3: enviar el payload y la firma al dispositivo
Opción A: completar la recuperación en el navegador
Si el ordenador y el medidor están en la misma red y la interfaz local es accesible:
- En Step 3: Send to your device, introduzca la IP local.
- Use la acción de la página para enviar el resultado firmado.
- Espere Recovery completed: se borraron las credenciales antiguas y se desactivó Admin Security.
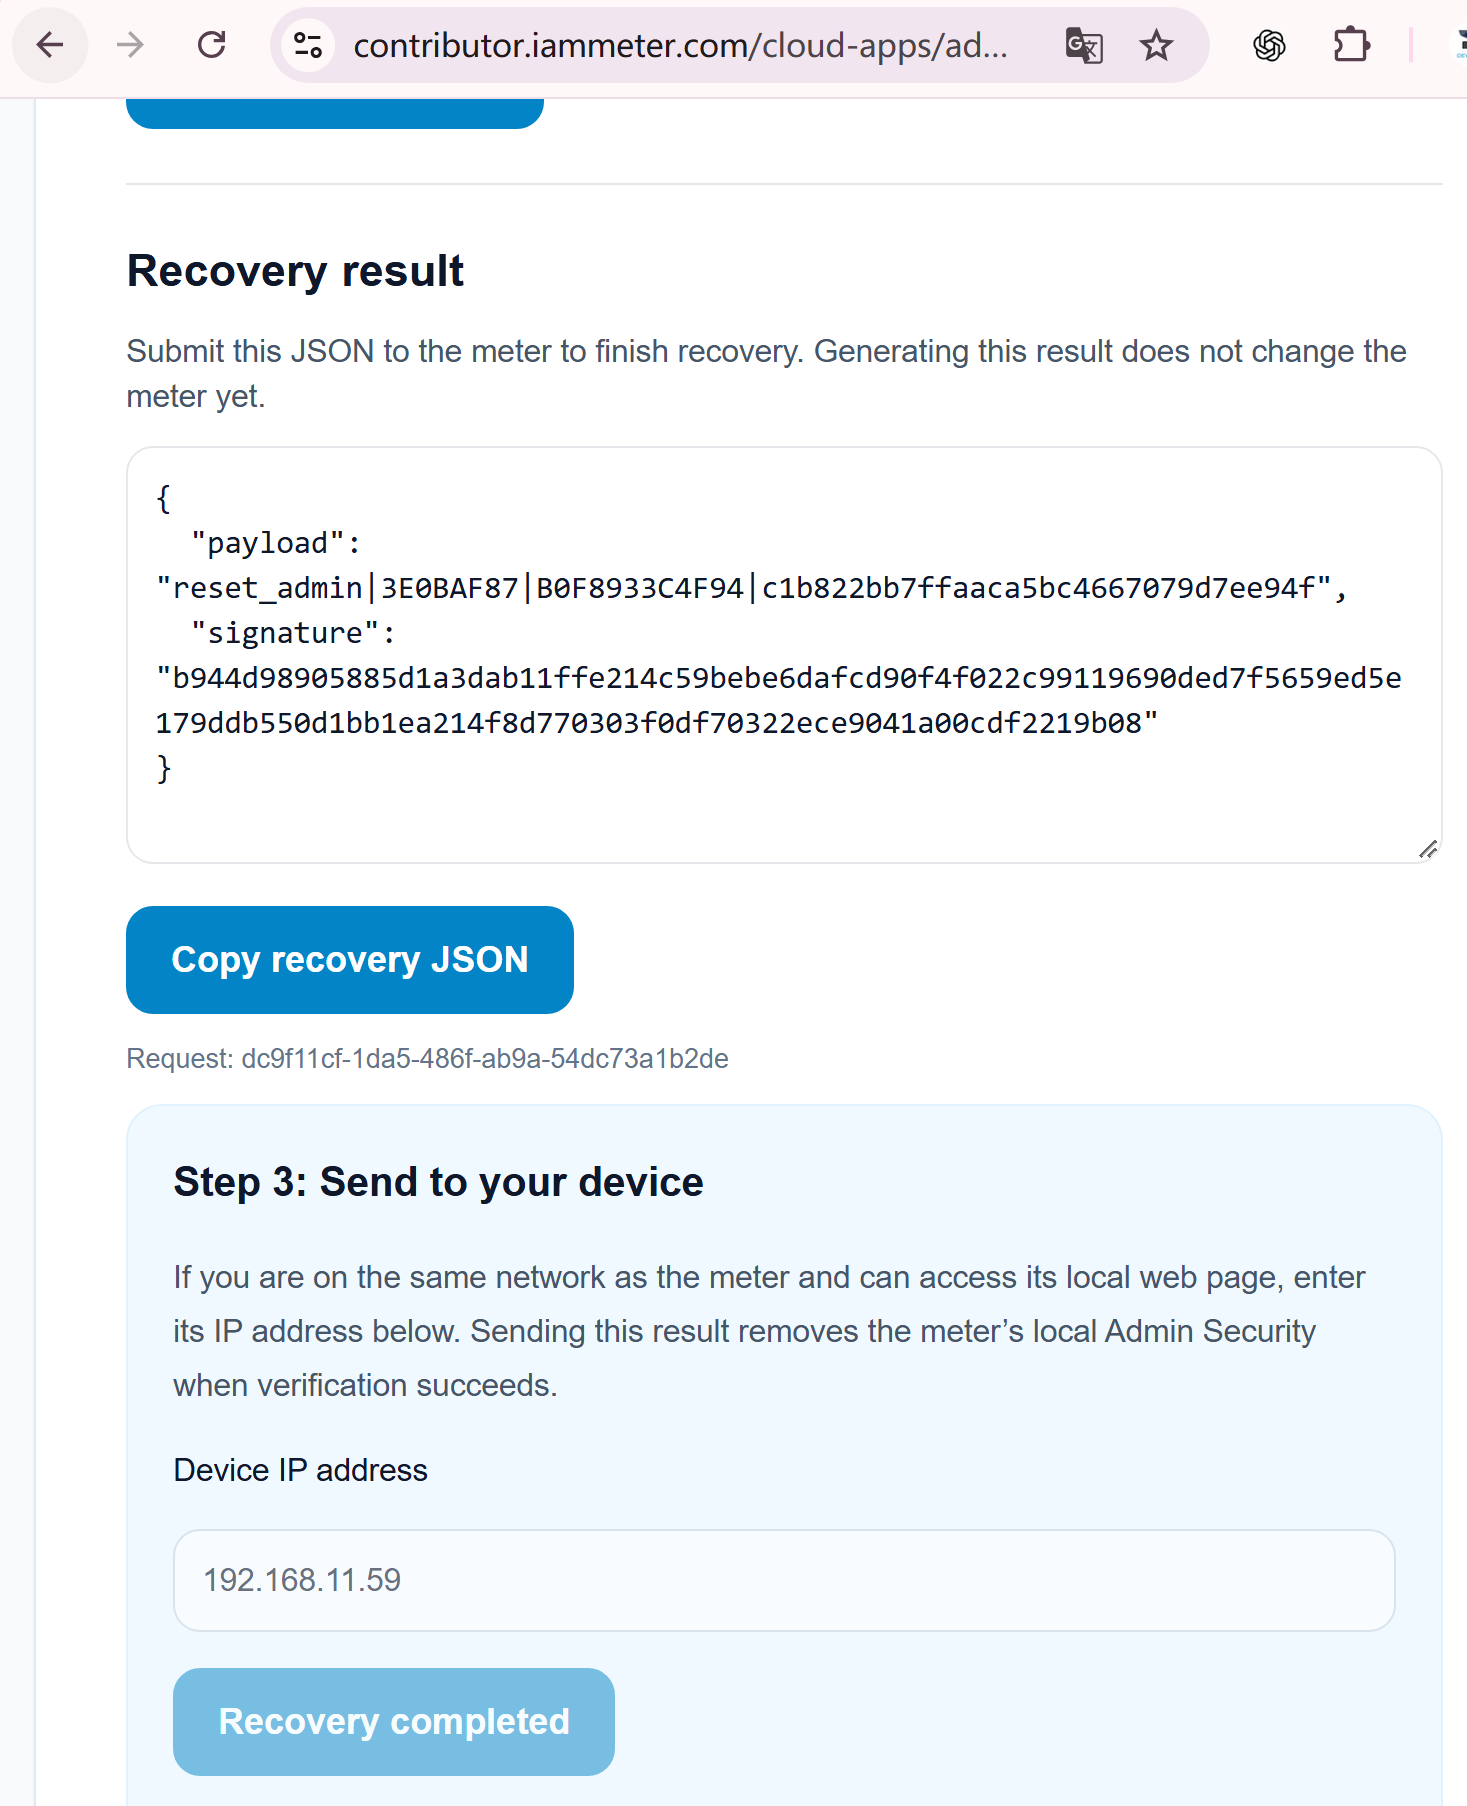
Opción B: enviar manualmente con curl
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Example:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
El payload debe ser idéntico al firmado. Si la verificación tiene éxito, el dispositivo borra usuario y contraseña, desactiva Admin Security e invalida el nonce. Configure nuevas credenciales en Security si lo desea.
Solución de problemas
Firma rechazada
Genere un nuevo par payload/firma sin solicitar otro desafío entre ambos. También se rechaza tras reiniciar, modificar el payload, usar la firma de otro dispositivo o reutilizar una firma ya aceptada.
Memoria insuficiente
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Reinicie el dispositivo, genere un payload nuevo y complete pronto la recuperación. El payload anterior al reinicio ya no sirve.
Por qué se usa un desafío firmado de un solo uso
IAMMETER no ofrece un restablecimiento anónimo. El payload vincula la operación al SN, MAC y un nonce aleatorio; Contributor verifica la autorización; IAMMETER firma el payload y el firmware lo comprueba con su clave pública. Un nuevo desafío, reinicio o recuperación correcta invalida el nonce e impide reutilizarlo.
Documentación de seguridad IAMMETER relacionada
- Configurar Local Admin Security, API protegidas, Modbus/TCP y SSDP
- Actualización de Admin Security y contexto de EN 18031-1:2024
El artículo sobre EN 18031 explica el trabajo de seguridad del firmware; no afirma que ya exista un certificado para un medidor concreto. Los datos de certificación se publicarán por separado.